Domain cleaning-station.de kaufen?
Wir ziehen mit dem Projekt
cleaning-station.de um.
Sind Sie am Kauf der Domain
cleaning-station.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cleaning-station.de kaufen?
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **

Ähnliche Suchbegriffe für Malicious
Top-Angebote
Produkte zum Begriff Malicious:
-
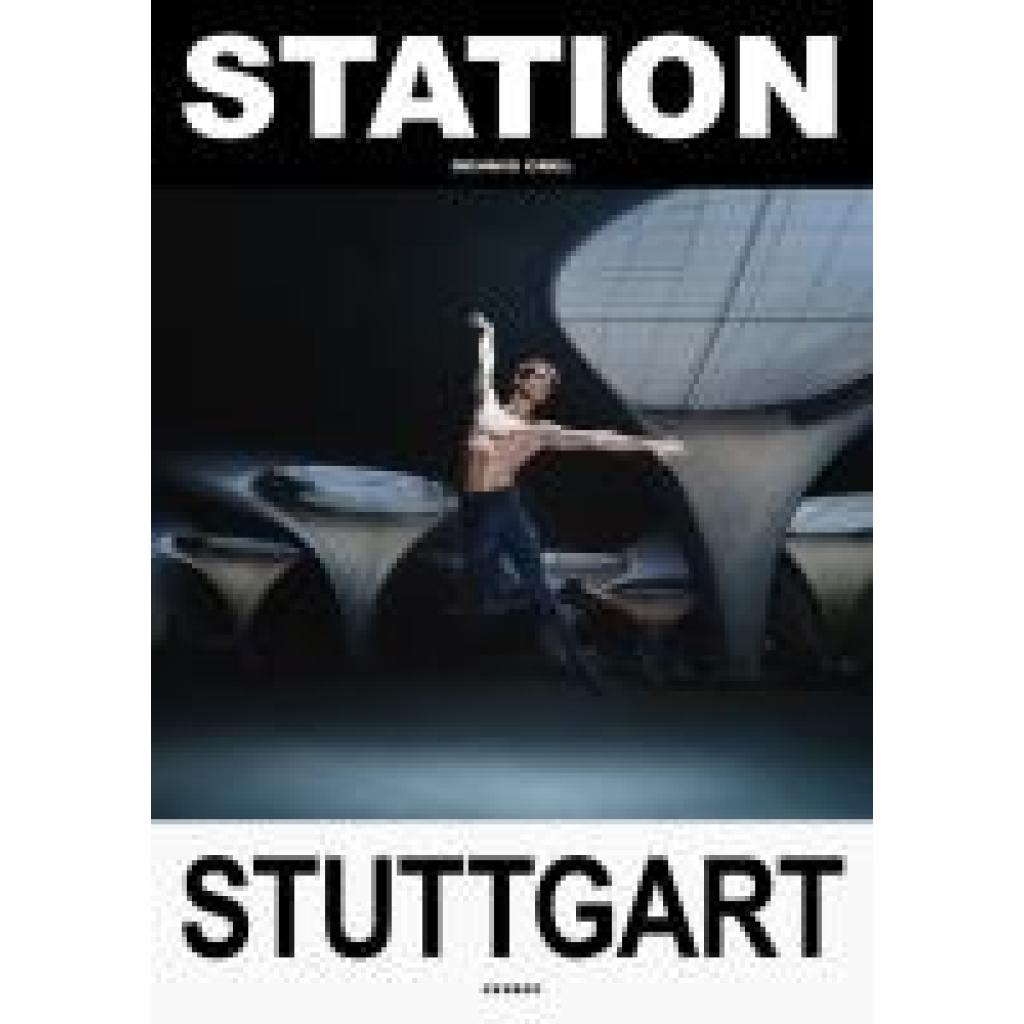
Station StuttgartStation Stuttgart , In Station Stuttgart wird die faszinierende Verbindung zwischen der beeindruckenden Architektur des neuen Hauptbahnhofs und der Kunst des Stuttgarter Balletts lebendig. An einem grauen Novembernachmittag entstand auf der Baustelle ein einzigartiges Bühnenbild: ein unvollendetes Gleisbett und eine majestätische Halle, die mit ihren Kelchstützen und Lichtaugen an die Erhabenheit einer Kathedrale erinnert. Der renommierte Fotograf Dennis Orel hat es geschafft, die begnadeten Tänzer*innen des Stuttgarter Balletts in dieser außergewöhnlichen Umgebung in Szene zu setzen. Ihre eleganten Posen und die architektonische Komplexität des Bauwerks verschmelzen dabei zu einem eindrucksvollen Gesamtkunstwerk. Station Stuttgart dokumentiert nicht nur den kreativen Prozess, sondern auch die unermüdliche Hingabe aller Beteiligten, die in harmonischer Zusammenarbeit eine beeindruckende Verbindung von Tanz und Architektur geschaffen haben. Die Publikation lädt dazu ein, die Schönheit und den Zauber dieser einzigartigen Inszenierung zu entdecken. , Luftversorgung > Auto-Tuning & -Styling , Erscheinungsjahr: 20241128, Seitenzahl/Blattzahl: 240, Keyword: Architekturfotografie; Bahnhof Stuttgart; Bahnhofsarchitektur; Ballett; Ballett in Stuttgart; Ballettfotografie; Dennis Orel; Orel Communications; Stuttgart 21; Stuttgarter Bahnhof; Stuttgarter Ballett; Zeitgenössische Fotografie, Fachschema: Bahnhof~Stuttgart~Fotograf - Fotografin~Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur~Ballett - Ballerina - Primaballerina~Tanz / Ballett, Fachkategorie: Architektur: Öffentliche Einrichtungen, Verwaltungsgebäude~Ballett~Kunst: allgemeine Themen, Warengruppe: HC/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 340, Breite: 240, Höhe: 18, Gewicht: 1305, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,48,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.42649,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
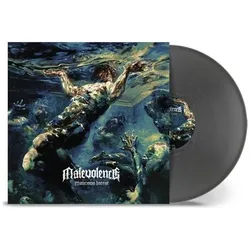
Nuclear Blast, Schallplatten, Malicious Intent (Malevolence)Die Schallplatte "Malicious Intent" von Malevolence ist ein herausragendes Werk, das die Grenzen zwischen Pop, Heavy Metal und Rock neu definiert. Diese Vinyl-Ausgabe, produziert von Nuclear Blast, bietet nicht nur eine beeindruckende Klangqualität, sondern auch ein einzigartiges Hörerlebnis, das die Energie und Kreativität der Band widerspiegelt. Mit einem Gewicht von 226,8 Gramm und einer Höhe von 0,9 Zentimetern ist diese Schallplatte robust und langlebig. Die Abmessungen von 31,5 cm x 31,5 cm machen sie zu einem perfekten Sammlerstück für Vinyl-Liebhaber. Das Jahr 2024 markiert die Veröffentlichung dieses Albums, das in Deutschland produziert wurde. Die farbige Vinyl-Edition sorgt für eine visuelle Attraktivität, die das Gesamtpaket abrundet und es zu einem Muss für jede Plattensammlung macht.35,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ZEBRA ZXP7 Print Station Cleaning KitDas Zebra ZXP7 Print Station Cleaning Kit ist das originale Wartungs- und Reinigungskit für den Zebra ZXP Series 7 Kartendrucker. Regelmäßige Reinigungsintervalle sorgen für eine konstant hohe Druckqualität, reduzieren Papierstaub und Schmutzablagerungen im Druckwerk und verlängern die Lebensdauer empfindlicher Komponenten wie Druckkopf und Transportrollen. Das speziell auf die ZXP7 Print Station abgestimmte Reinigungskit entfernt zuverlässig Rückstände, die während des täglichen Druckbetriebs entstehen, und hilft dabei, Druckfehler, Streifenbildung sowie Karteneinzugsprobleme zu vermeiden. Original Zebra Verbrauchsmaterialien gewährleisten eine optimale Kompatibilität mit Ihrem Kartendrucker und tragen dazu bei, Ausfallzeiten zu minimieren. Das Zebra ZXP7 Print Station Cleaning Kit eignet sich ideal für Unternehmen, Behörden, Bildungseinrichtungen sowie Organisationen, die regelmäßig Mitarbeiterausweise, Besucherkarten, Kundenkarten oder Zutrittskarten produzieren. Durch die regelmäßige Reinigung bleibt die Druckleistung dauerhaft auf höchstem Niveau und die Betriebskosten werden langfristig reduziert. Häufig gestellte Fragen (FAQ)Für welchen Drucker ist das Zebra ZXP7 Print Station Cleaning Kit geeignet? Das Reinigungskit wurde speziell für den Zebra ZXP Series 7 Kartendrucker entwickelt und ist ausschließlich mit diesem Druckermodell kompatibel. Warum sollte der Kartendrucker regelmäßig gereinigt werden? Staub, Kartenabrieb und Schmutzpartikel können die Druckqualität beeinträchtigen und den Verschleiß des Druckkopfes erhöhen. Eine regelmäßige Reinigung sorgt für gestochen scharfe Druckergebnisse und verlängert die Lebensdauer des Geräts. Handelt es sich um originales Zebra Zubehör? Ja. Das Zebra ZXP7 Print Station Cleaning Kit ist ein originales Zebra Wartungsprodukt und wurde speziell für die Anforderungen der ZXP Series 7 entwickelt. Wann sollte das Reinigungskit verwendet werden? Eine Reinigung empfiehlt sich entsprechend den Wartungshinweisen des Druckers oder immer dann, wenn die Druckqualität nachlässt, Karten nicht mehr sauber eingezogen werden oder der Drucker eine Reinigung anfordert. Welche Vorteile bietet die Verwendung eines Original-Reinigungskits? Original Zebra Reinigungsmaterialien gewährleisten eine optimale Reinigung der Druckmechanik, helfen Ausfallzeiten zu vermeiden und unterstützen eine dauerhaft hohe Druckqualität bei maximaler Betriebssicherheit.110,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Welche Station für Pebble Plus?
Welche Station für Pebble Plus? Möchtest du wissen, an welcher Station du den Pebble Plus Kindersitz installieren sollst? Es ist wichtig, den Kindersitz gemäß den Anweisungen des Herstellers in deinem Fahrzeug zu befestigen, um die Sicherheit deines Kindes zu gewährleisten. Möglicherweise musst du die Bedienungsanleitung des Kindersitzes konsultieren oder dich an den Hersteller wenden, um genaue Anweisungen zur Installation an deiner spezifischen Fahrzeugstation zu erhalten. Es ist ratsam, sich vor der Installation des Kindersitzes über die geltenden Sicherheitsvorschriften und Empfehlungen zu informieren, um sicherzustellen, dass er ordnungsgemäß angebracht ist. **
-
Wie funktioniert die Isofix Station?
Die Isofix Station ist ein Befestigungssystem für Kindersitze im Auto, das die Sicherheit erhöht. Sie besteht aus zwei Metallhaken, die sich an den Isofix-Verankerungspunkten im Fahrzeugboden befestigen lassen. Der Kindersitz wird dann einfach auf die Station geklickt und ist somit fest im Auto verankert. Dieses System sorgt für eine stabile und sichere Position des Kindersitzes während der Fahrt. Um die Isofix Station zu verwenden, muss der Kindersitz mit entsprechenden Isofix-Konnektoren ausgestattet sein. **
-
Was ist die Sear Station?
Die Sear Station ist eine spezielle Funktion, die in einigen Gasgrills von Weber integriert ist. Sie besteht aus einem zusätzlichen Brenner, der eine hohe Hitze erzeugt und ideal zum scharfen Anbraten von Fleisch geeignet ist. Durch die Sear Station können Nutzer ihr Grillgut schnell und gleichmäßig karamellisieren, um ein perfektes Grillmuster und einen intensiven Geschmack zu erzielen. Diese Funktion ermöglicht es Grillmeistern, ihren Gerichten eine professionelle Note zu verleihen und sie auf Restaurantniveau zu präsentieren. Die Sear Station ist somit ein wichtiges Feature für ambitionierte Grillfans, die Wert auf perfekte Ergebnisse legen. **
-
Welche Isofix Station für Pebble?
Welche Isofix Station ist mit dem Pebble kompatibel? Gibt es spezielle Empfehlungen oder Einschränkungen bei der Auswahl einer Isofix Station für den Pebble? Welche Kriterien sollte man bei der Auswahl einer Isofix Station für den Pebble beachten? Gibt es unterschiedliche Modelle oder Marken von Isofix Stationen, die für den Pebble geeignet sind? Gibt es besondere Sicherheitsmerkmale, auf die man bei der Auswahl einer Isofix Station für den Pebble achten sollte? **


Welche Isofix Station für Rock?
Welche Isofix Station ist für den Kindersitz Rock geeignet? Gibt es spezielle Empfehlungen oder Vorschriften des Herstellers bezüglich der Kompatibilität mit bestimmten Isofix Stationen? Ist es wichtig, eine Isofix Station zu wählen, die speziell für den Kindersitz Rock entwickelt wurde, um die Sicherheit und Stabilität des Kindersitzes zu gewährleisten? Gibt es verschiedene Modelle oder Marken von Isofix Stationen, die für den Kindersitz Rock empfohlen werden? Wo kann ich weitere Informationen darüber erhalten, welche Isofix Station am besten für den Kindersitz Rock geeignet ist? **
Was ist eine geriatrische Station?
Eine geriatrische Station ist eine spezialisierte Abteilung in einem Krankenhaus oder Pflegeheim, die sich auf die Behandlung und Betreuung älterer Erwachsener konzentriert. Hier werden Patienten im fortgeschrittenen Alter mit altersbedingten Erkrankungen wie Demenz, Osteoporose oder Sturzrisiko versorgt. Das Team auf einer geriatrischen Station besteht aus Ärzten, Pflegekräften, Therapeuten und Sozialarbeitern, die darauf spezialisiert sind, die spezifischen Bedürfnisse älterer Patienten zu erfüllen. Ziel ist es, die Gesundheit, Selbstständigkeit und Lebensqualität der älteren Menschen zu erhalten oder zu verbessern. Die Behandlung auf einer geriatrischen Station beinhaltet oft eine ganzheitliche Herangehensweise, die medizinische, pflegerische, therapeutische und soziale Aspekte berücksichtigt. **
Top-Angebote
Produkte zum Begriff Malicious:
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Station StuttgartStation Stuttgart , In Station Stuttgart wird die faszinierende Verbindung zwischen der beeindruckenden Architektur des neuen Hauptbahnhofs und der Kunst des Stuttgarter Balletts lebendig. An einem grauen Novembernachmittag entstand auf der Baustelle ein einzigartiges Bühnenbild: ein unvollendetes Gleisbett und eine majestätische Halle, die mit ihren Kelchstützen und Lichtaugen an die Erhabenheit einer Kathedrale erinnert. Der renommierte Fotograf Dennis Orel hat es geschafft, die begnadeten Tänzer*innen des Stuttgarter Balletts in dieser außergewöhnlichen Umgebung in Szene zu setzen. Ihre eleganten Posen und die architektonische Komplexität des Bauwerks verschmelzen dabei zu einem eindrucksvollen Gesamtkunstwerk. Station Stuttgart dokumentiert nicht nur den kreativen Prozess, sondern auch die unermüdliche Hingabe aller Beteiligten, die in harmonischer Zusammenarbeit eine beeindruckende Verbindung von Tanz und Architektur geschaffen haben. Die Publikation lädt dazu ein, die Schönheit und den Zauber dieser einzigartigen Inszenierung zu entdecken. , Luftversorgung > Auto-Tuning & -Styling , Erscheinungsjahr: 20241128, Seitenzahl/Blattzahl: 240, Keyword: Architekturfotografie; Bahnhof Stuttgart; Bahnhofsarchitektur; Ballett; Ballett in Stuttgart; Ballettfotografie; Dennis Orel; Orel Communications; Stuttgart 21; Stuttgarter Bahnhof; Stuttgarter Ballett; Zeitgenössische Fotografie, Fachschema: Bahnhof~Stuttgart~Fotograf - Fotografin~Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur~Ballett - Ballerina - Primaballerina~Tanz / Ballett, Fachkategorie: Architektur: Öffentliche Einrichtungen, Verwaltungsgebäude~Ballett~Kunst: allgemeine Themen, Warengruppe: HC/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 340, Breite: 240, Höhe: 18, Gewicht: 1305, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,48,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.42649,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
-
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **
-
Welche Station für Pebble Plus?
Welche Station für Pebble Plus? Möchtest du wissen, an welcher Station du den Pebble Plus Kindersitz installieren sollst? Es ist wichtig, den Kindersitz gemäß den Anweisungen des Herstellers in deinem Fahrzeug zu befestigen, um die Sicherheit deines Kindes zu gewährleisten. Möglicherweise musst du die Bedienungsanleitung des Kindersitzes konsultieren oder dich an den Hersteller wenden, um genaue Anweisungen zur Installation an deiner spezifischen Fahrzeugstation zu erhalten. Es ist ratsam, sich vor der Installation des Kindersitzes über die geltenden Sicherheitsvorschriften und Empfehlungen zu informieren, um sicherzustellen, dass er ordnungsgemäß angebracht ist. **
-
Wie funktioniert die Isofix Station?
Die Isofix Station ist ein Befestigungssystem für Kindersitze im Auto, das die Sicherheit erhöht. Sie besteht aus zwei Metallhaken, die sich an den Isofix-Verankerungspunkten im Fahrzeugboden befestigen lassen. Der Kindersitz wird dann einfach auf die Station geklickt und ist somit fest im Auto verankert. Dieses System sorgt für eine stabile und sichere Position des Kindersitzes während der Fahrt. Um die Isofix Station zu verwenden, muss der Kindersitz mit entsprechenden Isofix-Konnektoren ausgestattet sein. **
Ähnliche Suchbegriffe für Malicious
-
Nuclear Blast, Schallplatten, Malicious Intent (Malevolence)Die Schallplatte "Malicious Intent" von Malevolence ist ein herausragendes Werk, das die Grenzen zwischen Pop, Heavy Metal und Rock neu definiert. Diese Vinyl-Ausgabe, produziert von Nuclear Blast, bietet nicht nur eine beeindruckende Klangqualität, sondern auch ein einzigartiges Hörerlebnis, das die Energie und Kreativität der Band widerspiegelt. Mit einem Gewicht von 226,8 Gramm und einer Höhe von 0,9 Zentimetern ist diese Schallplatte robust und langlebig. Die Abmessungen von 31,5 cm x 31,5 cm machen sie zu einem perfekten Sammlerstück für Vinyl-Liebhaber. Das Jahr 2024 markiert die Veröffentlichung dieses Albums, das in Deutschland produziert wurde. Die farbige Vinyl-Edition sorgt für eine visuelle Attraktivität, die das Gesamtpaket abrundet und es zu einem Muss für jede Plattensammlung macht.35,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ZEBRA ZXP7 Print Station Cleaning KitDas Zebra ZXP7 Print Station Cleaning Kit ist das originale Wartungs- und Reinigungskit für den Zebra ZXP Series 7 Kartendrucker. Regelmäßige Reinigungsintervalle sorgen für eine konstant hohe Druckqualität, reduzieren Papierstaub und Schmutzablagerungen im Druckwerk und verlängern die Lebensdauer empfindlicher Komponenten wie Druckkopf und Transportrollen. Das speziell auf die ZXP7 Print Station abgestimmte Reinigungskit entfernt zuverlässig Rückstände, die während des täglichen Druckbetriebs entstehen, und hilft dabei, Druckfehler, Streifenbildung sowie Karteneinzugsprobleme zu vermeiden. Original Zebra Verbrauchsmaterialien gewährleisten eine optimale Kompatibilität mit Ihrem Kartendrucker und tragen dazu bei, Ausfallzeiten zu minimieren. Das Zebra ZXP7 Print Station Cleaning Kit eignet sich ideal für Unternehmen, Behörden, Bildungseinrichtungen sowie Organisationen, die regelmäßig Mitarbeiterausweise, Besucherkarten, Kundenkarten oder Zutrittskarten produzieren. Durch die regelmäßige Reinigung bleibt die Druckleistung dauerhaft auf höchstem Niveau und die Betriebskosten werden langfristig reduziert. Häufig gestellte Fragen (FAQ)Für welchen Drucker ist das Zebra ZXP7 Print Station Cleaning Kit geeignet? Das Reinigungskit wurde speziell für den Zebra ZXP Series 7 Kartendrucker entwickelt und ist ausschließlich mit diesem Druckermodell kompatibel. Warum sollte der Kartendrucker regelmäßig gereinigt werden? Staub, Kartenabrieb und Schmutzpartikel können die Druckqualität beeinträchtigen und den Verschleiß des Druckkopfes erhöhen. Eine regelmäßige Reinigung sorgt für gestochen scharfe Druckergebnisse und verlängert die Lebensdauer des Geräts. Handelt es sich um originales Zebra Zubehör? Ja. Das Zebra ZXP7 Print Station Cleaning Kit ist ein originales Zebra Wartungsprodukt und wurde speziell für die Anforderungen der ZXP Series 7 entwickelt. Wann sollte das Reinigungskit verwendet werden? Eine Reinigung empfiehlt sich entsprechend den Wartungshinweisen des Druckers oder immer dann, wenn die Druckqualität nachlässt, Karten nicht mehr sauber eingezogen werden oder der Drucker eine Reinigung anfordert. Welche Vorteile bietet die Verwendung eines Original-Reinigungskits? Original Zebra Reinigungsmaterialien gewährleisten eine optimale Reinigung der Druckmechanik, helfen Ausfallzeiten zu vermeiden und unterstützen eine dauerhaft hohe Druckqualität bei maximaler Betriebssicherheit.110,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist die Sear Station?
Die Sear Station ist eine spezielle Funktion, die in einigen Gasgrills von Weber integriert ist. Sie besteht aus einem zusätzlichen Brenner, der eine hohe Hitze erzeugt und ideal zum scharfen Anbraten von Fleisch geeignet ist. Durch die Sear Station können Nutzer ihr Grillgut schnell und gleichmäßig karamellisieren, um ein perfektes Grillmuster und einen intensiven Geschmack zu erzielen. Diese Funktion ermöglicht es Grillmeistern, ihren Gerichten eine professionelle Note zu verleihen und sie auf Restaurantniveau zu präsentieren. Die Sear Station ist somit ein wichtiges Feature für ambitionierte Grillfans, die Wert auf perfekte Ergebnisse legen. **
-
Welche Isofix Station für Pebble?
Welche Isofix Station ist mit dem Pebble kompatibel? Gibt es spezielle Empfehlungen oder Einschränkungen bei der Auswahl einer Isofix Station für den Pebble? Welche Kriterien sollte man bei der Auswahl einer Isofix Station für den Pebble beachten? Gibt es unterschiedliche Modelle oder Marken von Isofix Stationen, die für den Pebble geeignet sind? Gibt es besondere Sicherheitsmerkmale, auf die man bei der Auswahl einer Isofix Station für den Pebble achten sollte? **
-
Welche Isofix Station für Rock?
Welche Isofix Station ist für den Kindersitz Rock geeignet? Gibt es spezielle Empfehlungen oder Vorschriften des Herstellers bezüglich der Kompatibilität mit bestimmten Isofix Stationen? Ist es wichtig, eine Isofix Station zu wählen, die speziell für den Kindersitz Rock entwickelt wurde, um die Sicherheit und Stabilität des Kindersitzes zu gewährleisten? Gibt es verschiedene Modelle oder Marken von Isofix Stationen, die für den Kindersitz Rock empfohlen werden? Wo kann ich weitere Informationen darüber erhalten, welche Isofix Station am besten für den Kindersitz Rock geeignet ist? **
-
Was ist eine geriatrische Station?
Eine geriatrische Station ist eine spezialisierte Abteilung in einem Krankenhaus oder Pflegeheim, die sich auf die Behandlung und Betreuung älterer Erwachsener konzentriert. Hier werden Patienten im fortgeschrittenen Alter mit altersbedingten Erkrankungen wie Demenz, Osteoporose oder Sturzrisiko versorgt. Das Team auf einer geriatrischen Station besteht aus Ärzten, Pflegekräften, Therapeuten und Sozialarbeitern, die darauf spezialisiert sind, die spezifischen Bedürfnisse älterer Patienten zu erfüllen. Ziel ist es, die Gesundheit, Selbstständigkeit und Lebensqualität der älteren Menschen zu erhalten oder zu verbessern. Die Behandlung auf einer geriatrischen Station beinhaltet oft eine ganzheitliche Herangehensweise, die medizinische, pflegerische, therapeutische und soziale Aspekte berücksichtigt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.